

링크 접속, 타사이트 접속 요구하지 않아...클릭하지 말아야
[녹색경제신문 = 조아라 기자]
#A씨는 최근 자신의 네이버 받은 메일함을 확인하다가 네이버 계정의 비밀번호를 변경하라는 제목의 메일을 무심코 눌렀다. 메일을 열어보니 계정의 비밀번호가 유출됐으니 하단의 링크를 클릭해 현재 비밀번호와 새로운 비밀번호를 입력해 변경하라는 내용이었다.
아무 의심 없이 링크를 눌러 비밀번호를 입력하던 A씨는 문득 링크 페이지가 이상하다는 것을 발견했다. 네이버를 사칭하는 피싱을 위한 사이트였다.
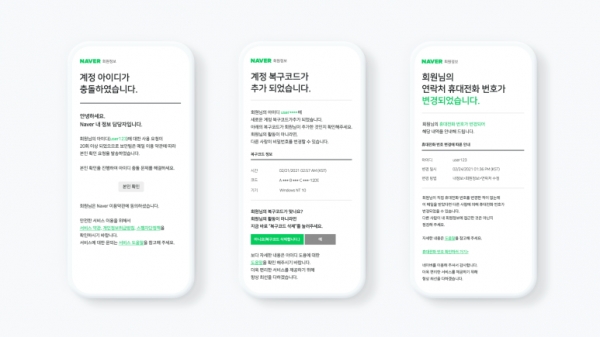
최근 보내는 사람의 이름이나 이메일 주소 및 메일의 제목에 '네이버' 등의 단어를 포함하는 방법을 이용해 네이버를 사칭하는 메일을 통한 피싱 시도가 꾸준히 증가하고 있다. 네이버에서 주로 사용하는 초록색과 유사한 이미지를 이용해 사용자들이 피싱 메일을 네이버에서 보내는 공식 메일로 착각하게 만드는 데 사용자들의 주의를 필요로 한다.
보낸 사람 이름이 '네이버', 'NAVER', '네이버 회원정보' 등을 포함하는 경우, 보낸 메일 주소가 nevercorp.com, navarcorp.com 등 네이버 공식 계정과 유사한 경우, 제목에 '네이버', 'NAVER', '회원정보', '비밀번호 변경', '계정 탈취' 등을 포함하는 등의 메일은 네이버 사칭일 가능성이 매우 높다.
네이버에 따르면 네이버에서 보내는 공식 메일에서는 ’첨부파일이나 링크‘를 통해 로그인 계정 정보를 요구하거나 특정 프로그램을 설치하라는 요청을 하지 않는다.
이러한 메일을 받을 경우, 첨부파일을 다운로드하거나 실행하지 말고 반드시 보낸 사람 메일주소를 다시 한번 확인해야 한다. 특히 링크 이동을 통해 네이버 계정의 재 로그인을 요구하는 경우, 계정 탈취의 위험이 크기 때문에 더욱 주의가 필요하다.
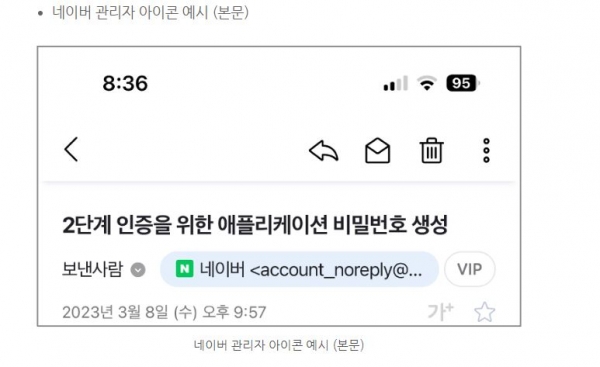
사칭 메일을 구분하는 첫 번째 방식은 네이버의 공식 계정이 발송한 메일은 목록과 본문에 공식 아이콘 표시되어 있는지 확인해야 한다.
보낸 사람의 이름, 이메일 주소나 제목에 '네이버', 'NAVER' 등의 단어가 있다면 반드시 공식 아이콘을 확인하고 공식 아이콘이 확인되지 않는 사칭 메일을 받았다면 스팸 신고를 눌러 향후 피해를 예방하는 것이 좋다.
사칭이 의심되는 메일이 있다면 개인 정보를 입력하지 말고 보낸 사람을 선택해서 전체 주소를 확인해야 한다. 메일 본문에서 보낸 사람의 '이메일 주소' 전체를 확인할 수 있다.
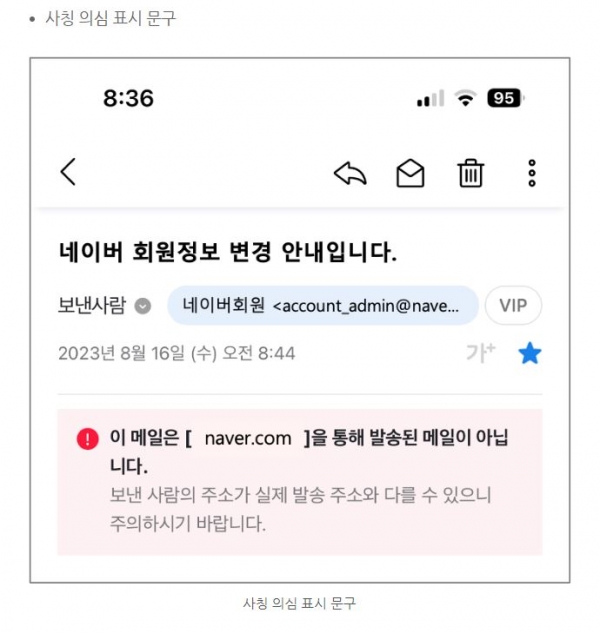
또한 실제 발송 주소와 다른 등의 사칭이 의심되는 메일에는 네이버 사이트 자체적으로 의심 표시 문구가 붙기 때문에 이 경우 더 각별하게 메일을 살펴볼 필요가 있다.
로그인시 2단계 인증방식을 이용하면 계정 정보가 노출되더라도 피해를 최소화할 수 있다. 기존 방식보다 보안이 강화된 2단계 인증을 사용하면, 사용자의 아이디, 패스워드가 노출되도 타인이 무단으로 로그인하는 것을 막을 수 있다.
조아라 기자 lycaon@greened.kr
