

프로그램 최신 버전 유지 등 기본수칙 준수해야
[녹색경제신문 = 이선행 기자] 안랩이 최근 사용자가 직접 악성코드를 실행하도록 유도하는 피싱 메일을 발견하고 사용자의 주의를 당부했다.
안랩 ASEC(AhnLab SEcurity intelligence Center, 안랩 시큐리티 인텔리전스 센터) 분석팀 류성현 연구원은 “공격자는 사용자의 의심을 피해 공격의 성공 확률을 높이고자 새로운 방식으로 공격을 시도하고 있다”며 “피해 예방을 위해 출처가 불분명한 메일의 첨부 파일은 열지 않도록 주의해야 한다”고 강조했다.
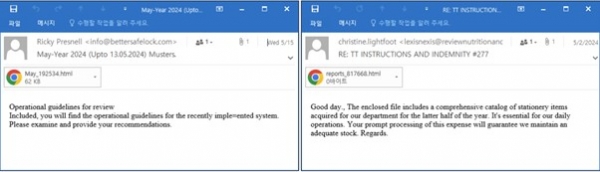
안랩이 최근 발견한 사례에서 공격자는 비용 처리나 운영 지침 검토 등의 내용으로 위장한 피싱 메일과 함께 첨부파일(.html)을 유포했다.
MS Word 문서로 정교하게 위장한 가짜 페이지와 안내 메시지에는 ’문서 프로그램의 온라인 버전이 설치되지 않았다’며, ‘문서를 보기 위해서는 ‘How to Fix’ 버튼을 클릭하라’는 내용이 적어 사용자의 클릭을 유도한다.
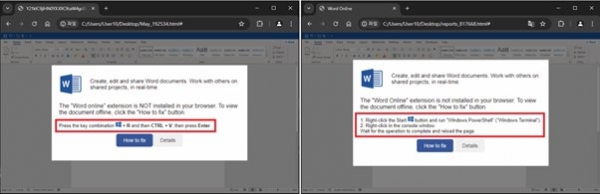
클릭하면 등장하는 메시지의 안내문은 실제로 사용자가 ‘명령어 실행창’ 혹은 윈도우 파워쉘 프로그램(Windows PowerShell)을 실행하도록 유도한다.
윈도우 파워셸은 마이크로소프트가 개발한 명령어 실행 프로그램이다.
사용자가 문서를 보기 위해 무심코 안내에 따르면 붙여넣기 기능(명령어 실행창에서는 ‘CTRL+V’, 윈도우 파워셸 프로그램에서는 마우스 우클릭)으로 직접 악성코드를 실행하게 된다.
공격자는 사용자 PC에서 시스템 정보 수집, 브라우저 정보 수집, 키로깅(사용자가 키보드로 PC에 입력하는 내용을 몰래 가로채어 기록하는 행위), 원격 명령어 실행, 암호화폐 채굴 등 다양한 악성행위를 수행할 수 있다.
악성코드 실행 예방하려면?… “기본 보안수칙 준수부터”
피싱 메일로 인한 피해를 예방하기 위해서는 이메일 발신자를 꼼꼼히 확인하는 것이 우선이다.
수상한 메일 내 첨부파일이나 URL을 실행해서는 안 돼며, V3 등 백신 프로그램을 최신 버전으로 유지하고 피싱 사이트 차단 기능을 활성화해야 한다.
사용 중인 프로그램(OS/인터넷 브라우저/오피스 SW 등)의 최신버전 유지 및 보안 패치 적용 등 기본 보안수칙을 준수해야 한다.
안랩은 “현재 안랩 V3는 해당 악성코드를 진단 및 차단하고 있다”고 안내했다.
이선행 기자 lycaon@greened.kr
