

시스템 해킹 아냐…외부 유출 개인정보 악용 추정
피해 고객 전원 환불, 2단계 인증 등 보안 강화 조치 시행
[녹색경제신문 = 서영광 기자] 온라인 쇼핑몰 G마켓에서 일부 이용자 계정을 대상으로 한 무단 결제 사고가 발생했다.
최근 쿠팡에서 대규모 개인정보 유출 사건이 알려지면서, 이번 사고에 대해서도 ‘해킹’에 대한 우려가 높아졌다.
다만, 회사 측은 이번 사고가 시스템 해킹과는 무관하며, 외부에서 유출된 개인정보가 악용된 것으로 확인됐다고 밝혔다.
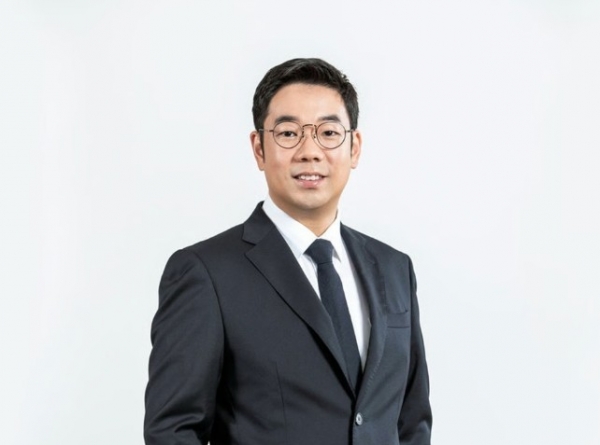
제임스 장 G마켓 대표는 4일 사내 메시지를 통해 “당사 사이트에서 도용이 의심되는 고객 피해 사례가 확인됐다”며 “이번 건은 해킹과 무관하며, 외부 침입 흔적은 전혀 발견되지 않았다”고 설명했다.
장 대표는 이어 “외부에서 불법 수집된 개인정보로 로그인한 뒤 결제를 시도한 수법이며, 여러 사이트에서 동일한 계정을 사용하는 관행을 악용한 전형적인 ‘도용 범죄’로 판단된다”고 덧붙였다.
이번 사고는 지난달 29일 발생했으며, 이용자 60여 명이 피해를 입었다. 1인당 피해 금액은 3만~20만원 수준이다. 또한 대부분 모바일 상품권 결제 형태로 나타났다.
사고가 발생한 시점은 쿠팡에서 대규모 회원 계정 정보 유출 사건이 공지된 시기와 맞물린다. 이에 일부에선 양측 사건 간의 연관성 여부에 대한 관심도 이어졌다. 다만 G마켓 측은 내부 시스템과 쿠팡의 해킹 사건 간 직접적인 연결점은 확인되지 않았다고 밝혔다.
G마켓은 사고 인지 직후 관련 IP를 차단하고 결제 보안 정책을 강화했으며, 피해 고객 전원에게 피해금액 전액 환불 보상을 진행했다.
또한 수사기관 신고를 지원하고, 고객이 추가 피해를 입지 않도록 적극 안내하고 있다.
아울러 G마켓은 향후 추가 피해를 예방하기 위한 보안 강화 계획도 공개했다. 최근 한 달 이내 비밀번호를 변경하지 않은 고객을 대상으로 변경 캠페인을 실시하고, 로그인 시 2단계 인증을 권장하는 안내 팝업을 도입한다. 환금성이 높은 일부 상품군에 대해서는 강화된 본인 확인 절차도 시행할 예정이다.
G마켓 관계자는 <녹색경제신문>에 “고객의 안전한 쇼핑 환경을 최우선으로 삼고 있다”며 “도용·피싱 등 2차 피해가 발생하지 않도록 보안 강화에 만전을 기하겠다”고 말했다.
서영광 기자 market@greened.kr
